
(Sursă: Rutronik)
Regulamentul privind reziliența cibernetică se va aplica integral din 11 decembrie 2027: furnizorii vor trebui să asigure actualizări de securitate, de regulă, timp de cel puțin cinci ani – inclusiv pentru produsele care nu mai sunt comercializate. În plus, regulamentul îi va obliga pe furnizorii de dispozitive să aleagă cipurile și stivele de protocoale radio într-un mod mai strategic.
Este vineri, 10 decembrie 2027. Ca în fiecare an: mai sunt doar două săptămâni până la Crăciun – și încă mă întreb ce cadouri să cumpăr. Nepotul meu, un adevărat pasionat de tehnologie, își dorește un inel inteligent, în timp ce mătușa mea visează la un robot de bucătărie nou – așa că nu rămâne decât o vizită la magazinul de electronice. Totuși, magazinul era pe punctul de a se închide, așa că am decis să revin sâmbătă.
De fapt, a fost un noroc neașteptat: dispozitivele pe care le-am cumpărat pe 11 decembrie 2027 erau supuse unei noi reglementări – Regulamentul privind reziliența cibernetică (CRA). La momentul respectiv, nu mi-am dat seama că această zi de vineri “ratată” se va dovedi în cele din urmă decisivă.
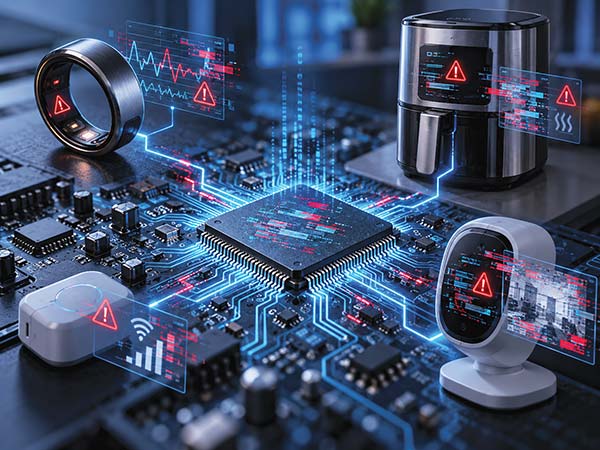
Cinci ani mai târziu, în 2032. Cadourile sunt încă folosite – până când, brusc, apar probleme. Inelul afișează valori eronate ale parametrilor de sănătate, iar robotul de bucătărie face sugestii ciudate de cumpărături. O examinare efectuată într-un laborator de criminalistică digitală relevă: ambele dispozitive au fost compromise. Firmware-ul inelului a fost actualizat, dar nu de către furnizor. În schimb, robotul de bucătărie a fost reprogramat prin intermediul unei conexiuni wireless de către o terță parte necunoscută. Acest tip de manipulare este posibil în cazul dispozitivelor care dispun de un nucleu de calcul pe care rulează software-ul și de o interfață pentru modificarea acestuia – și aici intervine CRA.
Regândirea calității
Pentru a proteja mai bine consumatorii europeni împotriva atacurilor cibernetice, Uniunea Europeană a adoptat oficial CRA în 2024. Regulamentul obligă furnizorii să ofere actualizări de securitate, de regulă, timp de cel puțin cinci ani pentru produsele cu elemente digitale introduse pe piața UE începând cu 11 decembrie 2027 și să asigure trasabilitatea completă.
Exemplul inelului inteligent de monitorizare a activității fizice ilustrează consecințele CRA. Furnizorul trebuie să remedieze orice breșe de securitate de care ia cunoștință pe durata de viață preconizată a dispozitivului, în cazul meu cel puțin până la 11 decembrie 2032. În cazul în care, să zicem, procesul de asociere Bluetooth este manipulat, responsabilitatea revine în primul rând furnizorului inelului. Acesta din urmă trebuie, la rândul său, să contacteze furnizorul cipului Bluetooth integrat în dispozitiv.
Dacă cipul funcționează perfect, problema nu se află la nivelul hardware-ului, ci la nivelul software-ului de protocol, adică în stiva de protocoale Bluetooth. Iar stiva provine adesea de la furnizori terți, de obicei cu sediul în Asia. Atunci nu poți decât să speri că furnizorul cipului a semnat, de asemenea, un acord de asistență pe termen lung cu firma care a dezvoltat stiva. În prezent, cinci ani nu reprezintă perioada prevăzută în mod implicit în contractele standard. În mediile industriale, durata de viață preconizată este, de obicei, mult mai lungă.
O vulnerabilitate Bluetooth cu efecte în lanț
Acest scenariu nu este atât de fictiv pe cât ar putea părea: în 2020 a fost descoperită într-adevăr o breșă gravă de securitate. Toți furnizorii de circuite integrate Bluetooth – și, prin urmare, de stive software – preluaseră această eroare și o încorporaseră în produsele lor. Dacă furnizorii de semiconductori ar fi corectat singuri această eroare, software-ul lor nu ar mai fi fost compatibil cu standardul Bluetooth. Abia după ce Bluetooth Special Interest Group (Bluetooth SIG) a corectat specificația, furnizorii de semiconductori au putut dezvolta actualizări și remedia vulnerabilitatea dispozitivelor [1]
Lecția învățată din acest episod: furnizorii care dețin controlul asupra proceselor lor vor beneficia de CRA, iar ceilalți vor avea dificultăți în a îndeplini noile cerințe stricte. Nu mai este suficient ca un ansamblu electronic să funcționeze pur și simplu. Factorul decisiv este dacă actualizările vor mai fi disponibile după cinci ani – și dacă furnizorii vor putea să le garanteze.
Hardware și software dintr-o singură sursă
Privind spre viitor, cel mai bine este să se aleagă furnizori de cipuri care dezvoltă hardware și software sub același acoperiș. Prin reunirea întregii expertize într-un singur loc, clienții beneficiază de o soluție fiabilă și sigură. Se elimină sarcina consumatoare de timp a remedierii problemelor de interfațare între soluțiile diverșilor subcontractanți, precum și negocierile cu parteneri pentru care UE nu reprezintă adesea principala piață de desfacere.
Totuși, provocarea constă în faptul că proiectele de cipuri și stivele de protocoale radio sunt adesea comercializate ca provenind dintr-o singură sursă, chiar dacă acest lucru nu este întotdeauna adevărat. Unii furnizori de cipuri Bluetooth se concentrează pe proiectarea hardware-ului, în timp ce stivele de protocoale sunt achiziționate de la terți. Tocmai această separare face ca actualizările ulterioare să fie dificile și complică protecția juridică.
Prin urmare, Rutronik urmărește în mod conștient o strategie bazată pe redundanța furnizorilor și pe principiul “totul dintr-o singură sursă”: pentru soluțiile SoC Bluetooth și Wi-Fi, sunt comercializate cipuri de la doi furnizori concurenți, dar, întrucât fiecare dintre aceștia își dezvoltă propriul software, hardware-ul și software-ul provin, de fapt, dintr-o singură sursă. Infineon și Nordic Semiconductor – ambii furnizori europeni – utilizează expertiza internă, atât în ceea ce privește proiectarea circuitelor integrate, cât și algoritmii. Un cip a cărui producție urmează să fie întreruptă în 2027 poate fi actualizat fără probleme în 2032, întrucât nicio altă firmă nu este implicată în dezvoltarea sa și nu sunt integrate componente de tip “cutie neagră”.
Inteligența artificială intră în ecuație
 O altă tendință care se va accentua: software-ul de inteligență artificială pentru microcontrolere devine din ce în ce mai important, iar furnizorii de cipuri nu doresc să depindă exclusiv de terți. Pe lângă stivele proprii de protocoale radio, Infineon și Nordic oferă acum și propriile instrumente de învățare automată. Infineon utilizează Imagimob Deepcraft pentru microcontrolerele sale PSOC, în timp ce Nordic își repoziționează controlerele nRF cu ajutorul Neuton – pentru aplicații care variază de la detectarea mișcării și a zgomotului până la scenarii de mentenanță predictivă. Ambele companii intenționează să îmbunătățească în continuare eficiența energetică a funcțiilor de inteligență artificială dezvoltate de clienți, folosind nuclee de calcul special optimizate.
În general, CRA a influențat deja procesul de management al calității aplicat de distribuitor în gestionarea furnizorilor, iar, pe termen mediu, cerințele sale vor fi integrate și în procesul de selecție a componentelor de către producătorii de dispozitive. Companiile europene producătoare de semiconductori care utilizează software propriu oferă producătorilor de dispozitive mai multă încredere în respectarea numeroaselor cerințe ale CRA decât soluțiile SoC bazate pe stive de protocoale achiziționate și reetichetate.
Un regulament cu implicații de amploare
CRA generează opinii divergente: pentru unii, este un monstru birocratic care le reduce competitivitatea în raport cu alte regiuni ale lumii; pentru alții, este un scut protector necesar – nu în ultimul rând deoarece elimină de pe piață operatorii mai puțin profesioniști și consolidează reputația furnizorilor de încredere. Regulamentul face parte din agenda de securitate cibernetică a Ministerului Federal de Interne al Germaniei. În plus, consolidează rolul Oficiului Federal pentru Securitatea Informațiilor (BSI) ca punct central de contact și subliniază faptul că securitatea cibernetică este o responsabilitate comună a mediului de afaceri, a guvernului și a societății [2].
Este de așteptat ca aceste cerințe să reprezinte obstacole, în special pentru start-up-uri și întreprinderile mici. În funcție de aplicația concretă, CRA impune termene de raportare a incidentelor cuprinse între 24 și 72 de ore, indiferent dacă este vorba de o zi lucrătoare sau de o sărbătoare legală. Astfel, de la sfârșitul anului 2027, marcajul CE va servi drept dovadă a conformității cu cerințele de securitate cibernetică. Acest lucru va spori semnificativ cerințele de certificare și documentare.
Actualizări de securitate și responsabilități pe termen lung
O provocare majoră o reprezintă faptul că furnizorii trebuie să continue să ofere actualizări de securitate timp de cel puțin cinci ani după vânzarea ultimului produs, cu excepția cazului în care durata de viață preconizată este mai lungă, chiar și atunci când dispozitivul nu mai este pe piață. Marile corporații sunt, în mod firesc, mai bine pregătite să facă față acestei provocări decât furnizorii mici care oferă produse de nișă fabricate aproape manual. Un lucru este însă clar: dimensiunea sau vechimea unei companii nu trebuie să compromită siguranța produsului. Distribuitorii precum Rutronik au început, prin urmare, să își sprijine clienții prin consultanță, seminarii web și parteneriate, de exemplu cu TÜV SÜD, pentru a se asigura că cerințele CRA sunt puse în practică în mod corespunzător [3].
Sprijin pentru aplicarea cerințelor CRA
Asociația profesională FBDi (Fachverband der Bauelemente Distribution e.V.) își sprijină membrii încă de la început prin asistență juridică, răspunsuri la întrebări frecvente și ghiduri menite să facă cerințele CRA mai clare și mai ușor de aplicat. Un grup de lucru dedicat se ocupă de clasificarea produselor, interpretarea cerințelor de raportare și sprijinirea distribuitorilor, pentru a se asigura că noile obligații rămân realiste și aplicabile în practică. Asociația nu numai că ajută la reducerea poverii obligațiilor pentru membrii săi, ci oferă și îndrumare producătorilor de dispozitive care depind de lanțuri de aprovizionare fiabile și de consultanță conformă cu legislația.
Un grup de experți desemnat de Comisia Europeană – la care Infineon, producător de semiconductori și cel mai mare partener de distribuție autorizată al Rutronik, participă prin intermediul Eurosmart – lucrează, printre altele, la elaborarea unor specificații mai precise pentru evaluarea riscurilor asociate componentelor electronice. Până la sfârșitul acestui an, normele juridice ar trebui să clarifice în ce condiții un microcontroler poate fi considerat rezistent la manipulări neautorizate sau când oferă doar funcții de securitate.
Concluzie
CRA va schimba fundamental industria. În viitor, producătorii de dispozitive nu vor mai lua decizii bazându-se exclusiv pe preț și performanță, ci vor trebui să își pună și întrebarea: “Cine mă ajută să rămân în siguranță timp de cinci ani?” Furnizorii care oferă hardware și software dezvoltate intern vor putea oferi clienților lor încredere și siguranță.
Un lucru este clar: roboții de bucătărie nu ar trebui să fie transformați de terți în mijloace de publicitate, iar inelele inteligente de monitorizare a activității fizice nu ar trebui să afișeze avertismente false privind starea de sănătate. Aceste exemple pot părea inofensive în comparație cu scenariile în care sistemele de închidere și funcțiile de identificare sau de control al accesului sunt compromise ori sunt create botneturi pentru lansarea atacurilor DDoS.
Prin urmare, trebuie să acționăm împreună chiar de astăzi – în calitate de distribuitor european, Rutronik sprijină furnizorii din întreaga lume în adaptarea produselor lor la cerințele pieței europene – inclusiv după 11 decembrie 2027.
Decizii tehnologice în contextul CRACRA contribuie la schimbarea priorităților multor furnizori: nu mai este suficient să se achiziționeze pur și simplu cipuri care „funcționează”, întrucât obligația de a furniza actualizări impune decizii strategice. Se aplică principiul răspunderii obiective. Cu alte cuvinte, producătorii de dispozitive sunt responsabili pentru securitatea cibernetică a produselor lor și nu pot pur și simplu să atribuie vulnerabilitățile de securitate componentelor și pieselor integrate. De exemplu, un producător utilizează un cip Bluetooth în produsul său. Dacă în următorii cinci ani apar vulnerabilități de securitate în stiva de protocoale radio, producătorul trebuie să furnizeze patch-uri. Dacă furnizorul cipului a achiziționat, la rândul său, stiva de protocoale radio de la un terț, acest lucru duce adesea la renegocieri anevoioase, responsabilități neclare și o cursă contra cronometru pentru producătorul dispozitivului. Furnizorii precum Infineon și Nordic Semiconductor, care dezvoltă hardware și stive de protocoale radio sub același acoperiș, se află cu siguranță într-o poziție mai avantajoasă. Acest lucru reduce riscul apariției unor întreruperi în acordarea suportului și simplifică protecția juridică. Pentru producătorii de echipamente originale (OEM), aceasta înseamnă mai puține interfețe, mai mult control și, mai presus de toate, o șansă realistă de a putea furniza în continuare actualizări în 2032 pentru cipurile anunțate încă din 2027.
|
Referințe:
[1] https://www.bsi.bund.de/SharedDocs/Warnmeldungen/DE/TW/2020/05/warnmeldung_tw-t20-0086_update_1.html
[2] https://www.bmi.bund.de/SharedDocs/downloads/DE/veroeffentlichungen/themen/sicherheit/cybersicherheitsagenda-20-legislatur.pdf
[3] https://www.rutronik.com/de/events/seminars/cyber-resilience-act-webinare/on-demand-inhalte-cyber-resilience-act-webinar?em_src=cp&em_cmp=Rutroni/2025/06_2025_CRA-Webinar/LP/de/webinar
Autor: Bernd Hantsche, Vice President Technology Competence Center
Rutronik

Glosar de termeni
CRA (Cyber Resilience Act) – Regulamentul european privind reziliența cibernetică, care stabilește cerințe obligatorii de securitate pentru produsele cu elemente digitale comercializate pe piața UE, inclusiv obligații privind gestionarea vulnerabilităților și furnizarea actualizărilor de securitate.
Firmware – Software integrat într-un dispozitiv electronic, care controlează funcționarea hardware-ului și poate fi actualizat pentru corectarea erorilor, îmbunătățirea funcționalității sau remedierea vulnerabilităților.
Stivă de protocoale radio (radio stack) – Ansamblu de componente software care implementează protocoalele necesare comunicației wireless, precum Bluetooth sau Wi-Fi.
Patch-uri – Actualizări software destinate remedierii unor erori sau vulnerabilități de securitate identificate într-un sistem, într-o aplicație sau în firmware-ul unui dispozitiv.
SoC (System-on-Chip) – Circuit integrat care reunește pe un singur cip mai multe funcții ale unui sistem electronic, precum procesarea, memoria, perifericele și, în anumite cazuri, comunicațiile wireless.
Bluetooth SIG (Special Interest Group) – Organizație responsabilă pentru dezvoltarea, standardizarea și promovarea tehnologiei Bluetooth.
Botnet – Rețea de dispozitive compromise, controlate de atacatori și utilizate pentru activități malițioase, inclusiv atacuri informatice coordonate.
DDoS (Distributed Denial of Service) – Atac informatic distribuit care urmărește indisponibilizarea unui serviciu sau sistem prin supraîncărcarea acestuia cu trafic provenit din surse multiple.
OEM (Original Equipment Manufacturer) – Producător de echipamente originale, care dezvoltă sau fabrică produse și sisteme destinate comercializării sub propria marcă ori integrării în alte produse.